

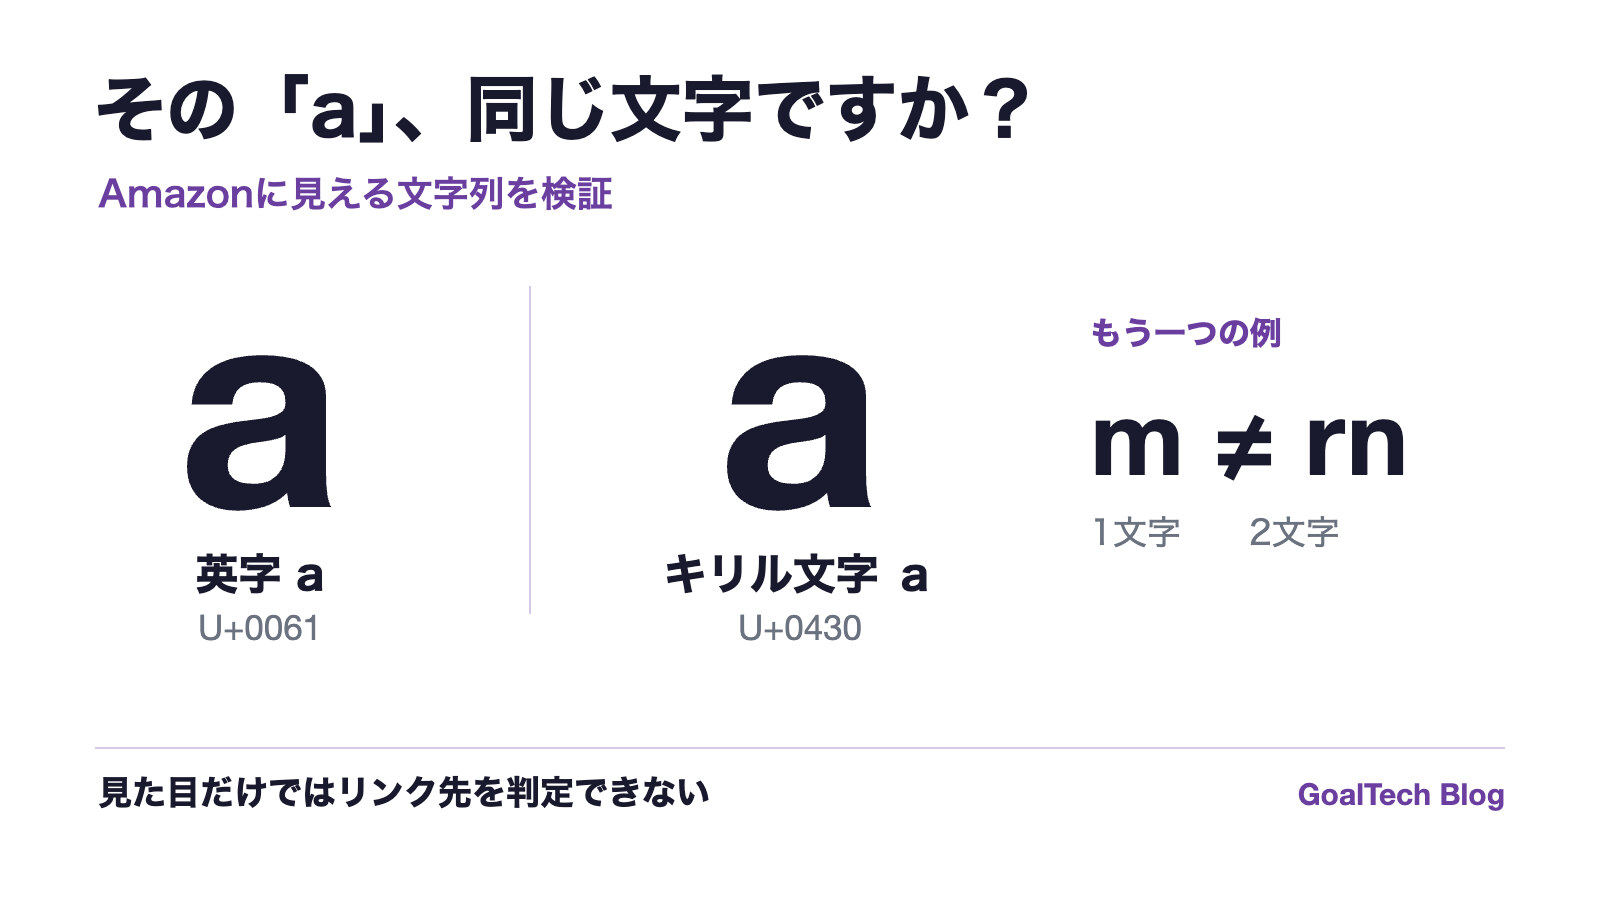
2026年10月、Amazonのアドレスに見える文字列を比べる投稿と、よく似た動画付き投稿がXで広がりました。1本目は英字の「a」に似たキリル文字の比較。2本目の動画は類似文字の説明に加え、英字の「rn」が「m」に見える別の例も紹介しています。
Amazonフィッシング詐欺に備えるには、見た目が紛らわしい文字と実際のリンク先を分けて考える必要があります。
文字の違いは確かにあります。ただし、投稿中の「フィッシングで使われている」という説明は、具体例の被害事実としては未確認です。登録情報と安全な確認方法を調べました。
1. 投稿に出てくる「似た文字」の2つの仕組み
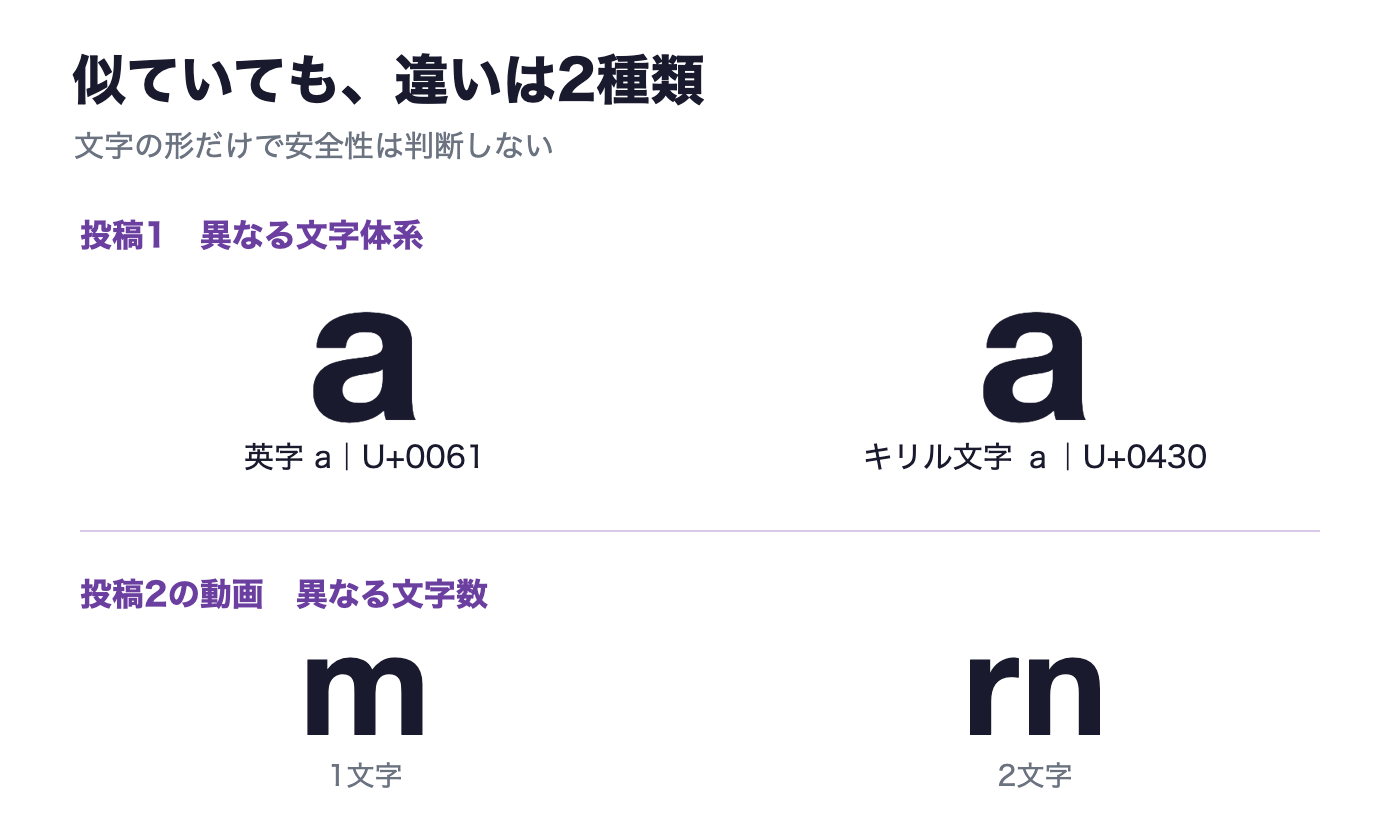
1本目の投稿では、上段の「а」がキリル文字 U+0430、下段の「a」が英字 U+0061 です。Unicodeの技術文書も、異なる文字体系の類似文字を扱っています。拡大しても、書体によって輪郭はほぼ同じです。
もう一つの投稿の動画は類似文字を説明した後、約43秒付近で arnazon と表示し、rn が m に見える例を示しています。こちらの r と n はどちらも通常の英字です。文字コードの異なる「a」を置き換える例とは、仕組みが違います。
比較 | 実際の文字 | 見間違いの理由 |
|---|---|---|
英字 | それぞれ U+0061、U+0430 の1文字 | 異なる文字体系なのに形が似ている |
英字 | 1文字と2文字 | 小さい表示や書体で輪郭がつながって見える |
図では文字を大きくし、文字数とコードポイントを明記しました。実際のリンクの安全性を拡大表示だけで判断することはできません。
2. 話題の文字列は実際にフィッシングURLなのか
1本目の投稿は上段を「フィッシングで使われている偽URL文字列」と説明しています。しかし、投稿文の両行には n とピリオドの間にゼロ幅空白 U+200Bが入っています。見える文字列を実在ドメインと同一視できず、コピーして接続を試す必要もありません。
ゼロ幅空白を除き、キリル文字の а を残すと、ASCII表記は xn--mazon-3ve[.]com になります。2026年10月15日のMarkMonitorのRDAPでは、登録者は Amazon Technologies, Inc. でした。この情報は「第三者が所有するフィッシングサイト」という説明を裏付けません。接続先や過去の悪用は確認していません。
動画には arnazon の文字例と鍵マーク付きのアドレス表示が映りますが、接続先や証明書は特定できません。arnazon[.]com のRDAPも同日時点でAmazon Technologies, Inc.名義です。ただし、動画のリンク先がこのドメインかは未確認です。
見た目の紛らわしさだけから、実際の詐欺サイトとは断定できません。
3. 拡大表示と鍵マークだけでは判定できない
「a」を大きくすれば違いが分かるでしょうか。rn と m は文字数を確認しやすくなります。一方、英字 a とキリル文字 а は拡大してもほぼ同じ形です。図は仕組みの理解用で、実務の判定には向きません。
表示された文言とクリック後の接続先も別です。メール本文に「amazon.com」と書かれていても、別のアドレスへ誘導できます。動画が勧める「クリックせずにマウスを重ねる」確認はPCでの手がかりですが、スマートフォンでは同じ操作ができません。
ChromiumのIDN表示仕様では、英字とキリル文字を混ぜたドメインは原則として xn-- から始まるPunycodeで表示し、条件に合う類似URLには警告を出す仕組みも説明されています。動画の静止したアドレス表示から、現在のChromeでも両方が同じに表示されるとは言えません。表示はブラウザやアプリの実装でも変わります。
また、鍵マークやHTTPSは通信が暗号化されていることを示すもので、相手がAmazonである証明にはなりません。Chromeの公式ヘルプも、安全な接続でもアドレスバーのサイト名を確認するよう案内しています。
4. Amazon運用担当者が不審な連絡を受けたときの3手順
出品・広告アカウントの「停止」「本人確認」「支払い情報の更新」を迫る連絡には、次の順で対応します。
- 連絡内のリンク、添付、返信を止める。 差出人名やロゴだけで判断せず、不審なメールのリンクや添付を開きません。
- 保存済みの公式経路から確認する。 出品者は自分のブックマークからセラーセントラルを開き、通知やアカウント状態を確認します。購入者向けの連絡はAmazon.co.jpのメッセージセンターでも照合できますが、対象外のメールもあります。
- 公式サポートに確認し、報告する。 連絡文の電話番号やURLは使わず、公式サイト内のヘルプから問い合わせます。Amazonは不審な連絡の報告方法も案内しています。
これはAmazonのフィッシング対策と出品者向けの注意喚起に沿った手順です。URLの字形を自力で見破れるかに依存しません。
5. 情報を入力してしまった場合の初動
不審なページでAmazonの認証情報を入力した場合、ブックマークした公式サイトやアプリを開き、パスワードを変更してください。出品アカウントにアクセスできなければ、正規のログイン画面から再設定を進めます。Amazonの出品者向け告知は、不正な注文や出品、アカウント変更に気付いた場合、テクニカルサポートへ至急連絡するよう案内しています。
社内で共有し、出品情報、注文、支払い設定、追加ユーザー、広告の変更履歴を確認してください。これはGoalTechが提案する点検項目です。2段階認証もAmazonの出品者向け案内に沿って見直します。
カード情報も入力したなら、Amazonの案内に従いカード会社へ連絡します。入力した時刻と見た画面も控えてください。
出典・参考文献
確認日: 2026年10月15日。RDAPの登録情報とブラウザの表示仕様は変更される可能性があります。
- Unicode — UTS #39: Unicode Security Mechanisms(類似文字)
- MarkMonitor RDAP —
xn--mazon-3ve.com・MarkMonitor RDAP —arnazon.com(登録者情報) - Chromium — Internationalized Domain Names in Google Chrome(表示方針)
- Amazon — フィッシング詐欺メールによる被害を防ぐ3つのポイント(連絡の確認・報告・入力後の対処)
- Amazon Seller Forums — フィッシング詐欺にご注意ください・アカウントが不正行為の影響を受けた場合は(出品者向け)